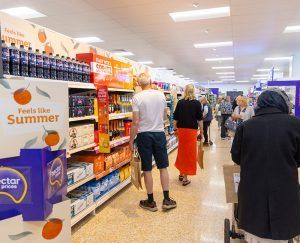

Un attacco informatico ai sistemi di refrigerazione ha colpito nella notte tra l’11 e il 12 ottobre numerose catene della grande distribuzione francese, provocando l’innalzamento delle temperature negli impianti frigoriferi e la conseguente distruzione di ingenti quantità di prodotti freschi e surgelati. L’episodio ha interessato insegne come Intermarché, Carrefour, Monoprix, E.Leclerc e Coopérative U, coinvolgendo punti vendita Hyper U, Super U, U Express e Utile, con danni economici complessivi stimati nell’ordine di centinaia di migliaia di euro.
Tra le aziende maggiormente colpite figura Intermarché, appartenente al gruppo Les Mousquetaires, che ha confermato il coinvolgimento di circa 150 supermercati. Secondo le prime ricostruzioni, gli hacker sarebbero riusciti ad accedere da remoto ai sistemi di refrigerazione Danfoss, manipolando i controlli fino a portare le temperature a 50 gradi. Una situazione che ha compromesso la conservazione degli alimenti, rendendo necessaria l’eliminazione di numerosi prodotti e causando pesanti ripercussioni sulla gestione dei punti vendita.
L’attacco riporta al centro dell’attenzione la sicurezza informatica delle infrastrutture utilizzate nella distribuzione alimentare, sempre più dipendenti da sistemi digitali per il controllo della catena del freddo. Proprio su questi rischi si era concentrata una ricerca pubblicata ad agosto da Team82, il gruppo di ricerca della società di cybersecurity Claroty, che aveva individuato alcune vulnerabilità nei dispositivi Danfoss destinati alla gestione degli impianti frigoriferi.
L’indagine aveva rilevato 2.765 dispositivi potenzialmente accessibili attraverso internet, evidenziando criticità che avrebbero potuto consentire accessi non autorizzati e manipolazioni dei sistemi. Il produttore danese aveva già messo a disposizione aggiornamenti di sicurezza, ma non è noto quanti impianti li abbiano effettivamente installati. Al momento, inoltre, non sono stati chiariti i metodi utilizzati dagli autori dell’attacco in Francia e non esistono conferme di un collegamento diretto con le vulnerabilità precedentemente individuate.
«I dispositivi che controllano gli impianti di refrigerazione rappresentano un bersaglio privilegiato per chi vuole interrompere attività critiche, ma spesso sfuggono all’attenzione dei team di sicurezza», osserva Amir Preminger, CTO di Claroty, sottolineando come le conseguenze possano estendersi dai supermercati ai magazzini alimentari, fino alle aziende farmaceutiche e chimiche.
Secondo Preminger, il problema riguarda soprattutto la convinzione che i sistemi industriali siano isolati dalle reti esterne e quindi protetti da possibili intrusioni. «La nostra ricerca ha invece rilevato che molti di questi dispositivi sono direttamente esposti su internet. Se da un lato questa configurazione riduce sensibilmente i costi di manutenzione, consentendo ai tecnici di diagnosticare e risolvere i problemi da remoto, dall’altro facilita l’accesso anche ai criminali informatici».
Un rischio che potrebbe aumentare ulteriormente con la diffusione dell’intelligenza artificiale, capace di ridurre i tempi necessari per individuare vulnerabilità e sistemi esposti. Per le imprese alimentari, la sicurezza informatica diventa quindi un elemento essenziale anche nella tutela delle merci, nella continuità delle forniture e nella prevenzione degli sprechi.
«Le organizzazioni devono pertanto intervenire preventivamente per evitare che le interfacce di gestione siano esposte su internet senza adeguate protezioni», conclude Preminger, raccomandando l’utilizzo di reti fidate, VPN e adeguati sistemi di separazione degli accessi. L’attacco francese dimostra come una violazione informatica possa tradursi rapidamente in perdite economiche concrete, mettendo a rischio non soltanto i sistemi tecnologici, ma anche la conservazione e la disponibilità dei prodotti alimentari.